The SEC just proposed rescinding a key shareholder proposal rule and reforming proxy solicitation rules. Here's what it means for corporate governance teams, public issuers, and market investors.
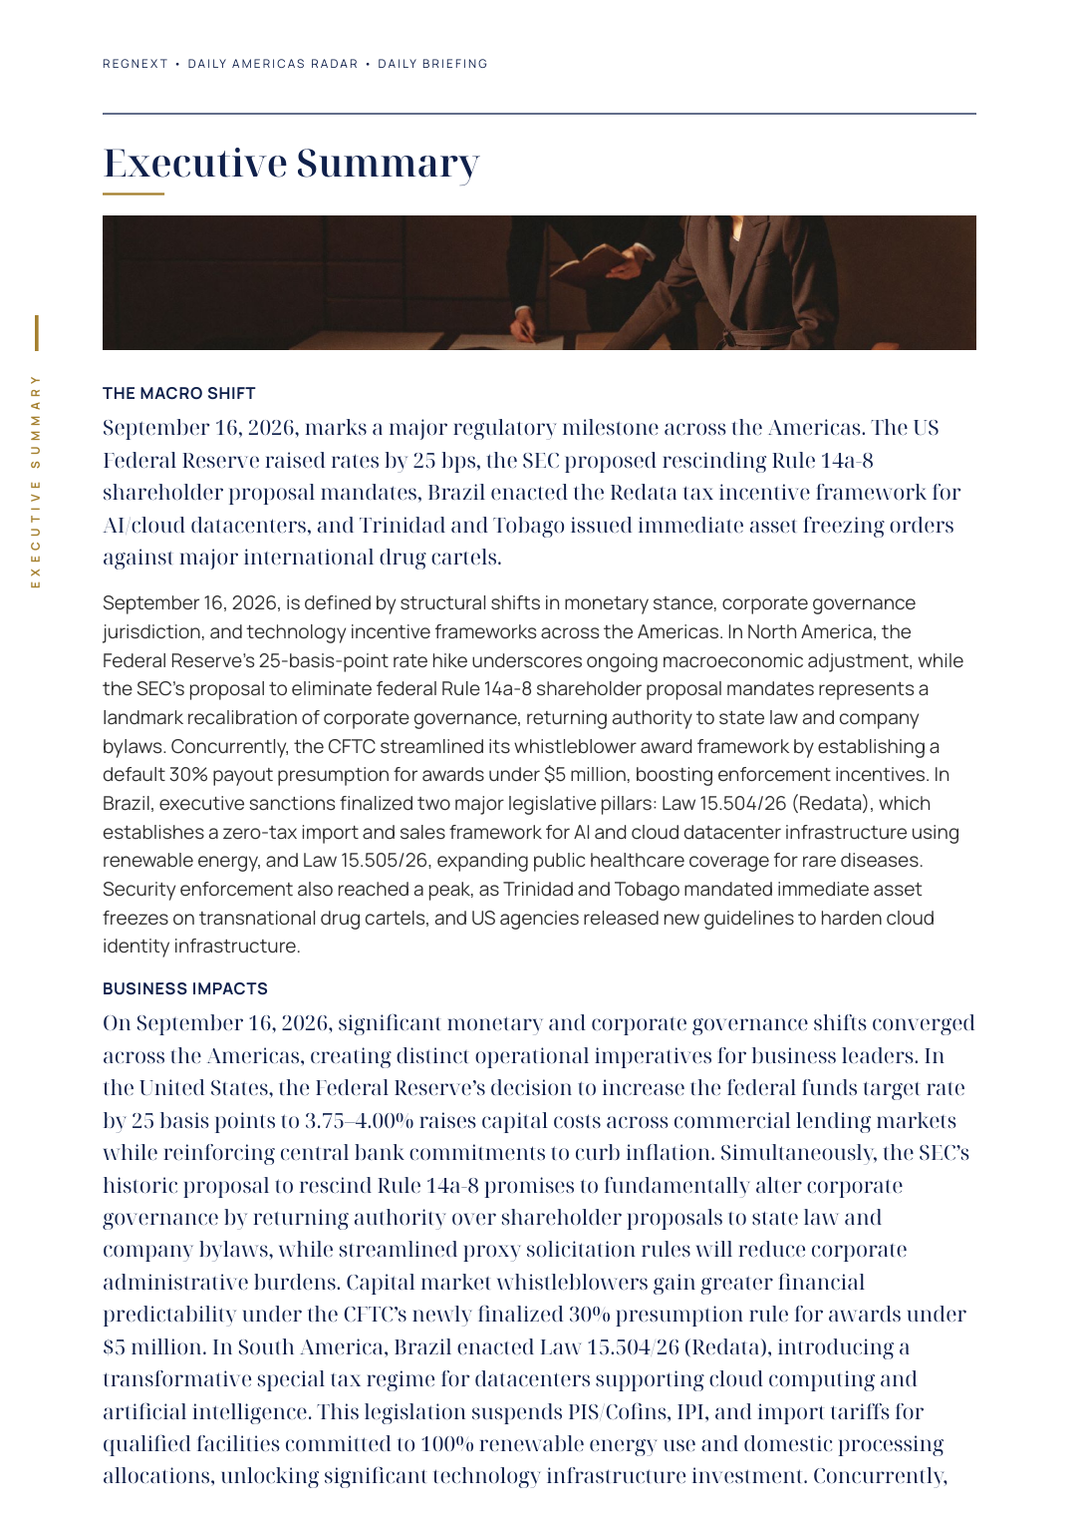
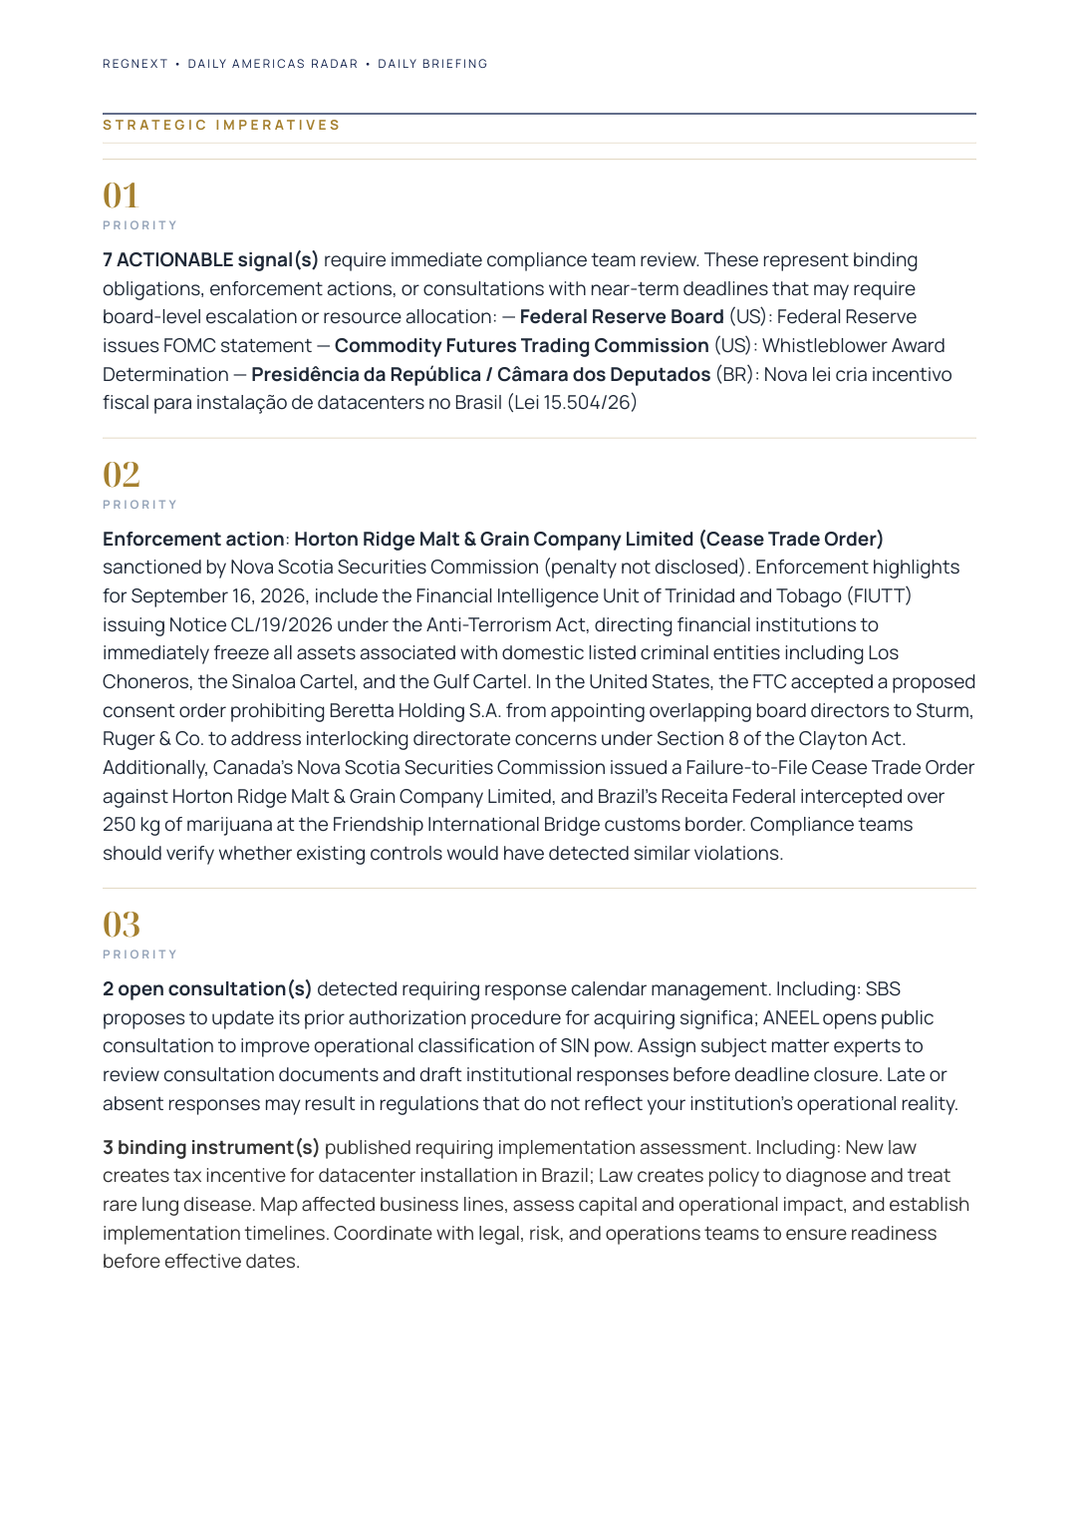
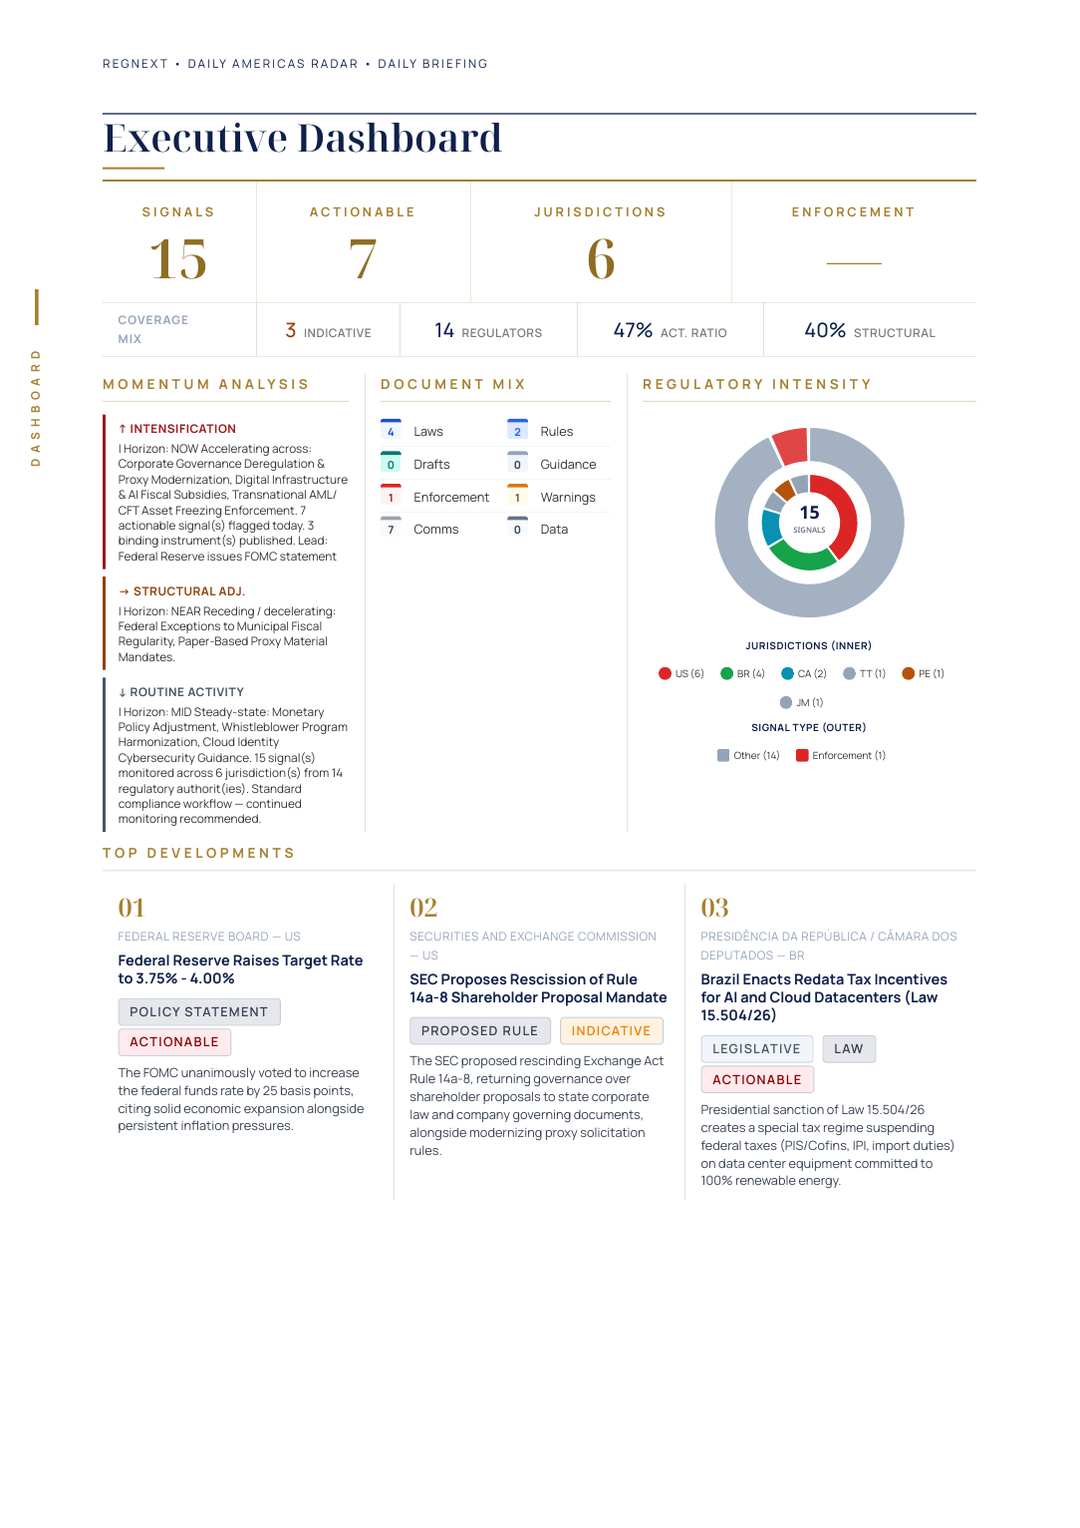
1️⃣ SEC — SEC Proposes Rescission of Shareholder Proposal Rule
The SEC proposed rescinding Rule 14a-8 and reforming proxy solicitation rules to set new corporate governance standards for all public firms.
This impacts public firms, asset managers, corporate secretaries, legal counsel, and key shareholder groups across US capital markets.
Regulators are inviting public comments on all proposed reforms during a 60-day window before advancing final rules.
2️⃣ Federal Reserve Board — Federal Reserve Issues FOMC Policy Statement
The FOMC released its key policy statement detailing monetary policy decisions, target rate paths, and economic outlooks for the US economy.
This affects commercial banks, primary dealers, corporate treasuries, bond desks, and top lenders operating in US markets.
Institutions must review interest rate risk exposures and adjust balance sheet liquidity plans after this new update.
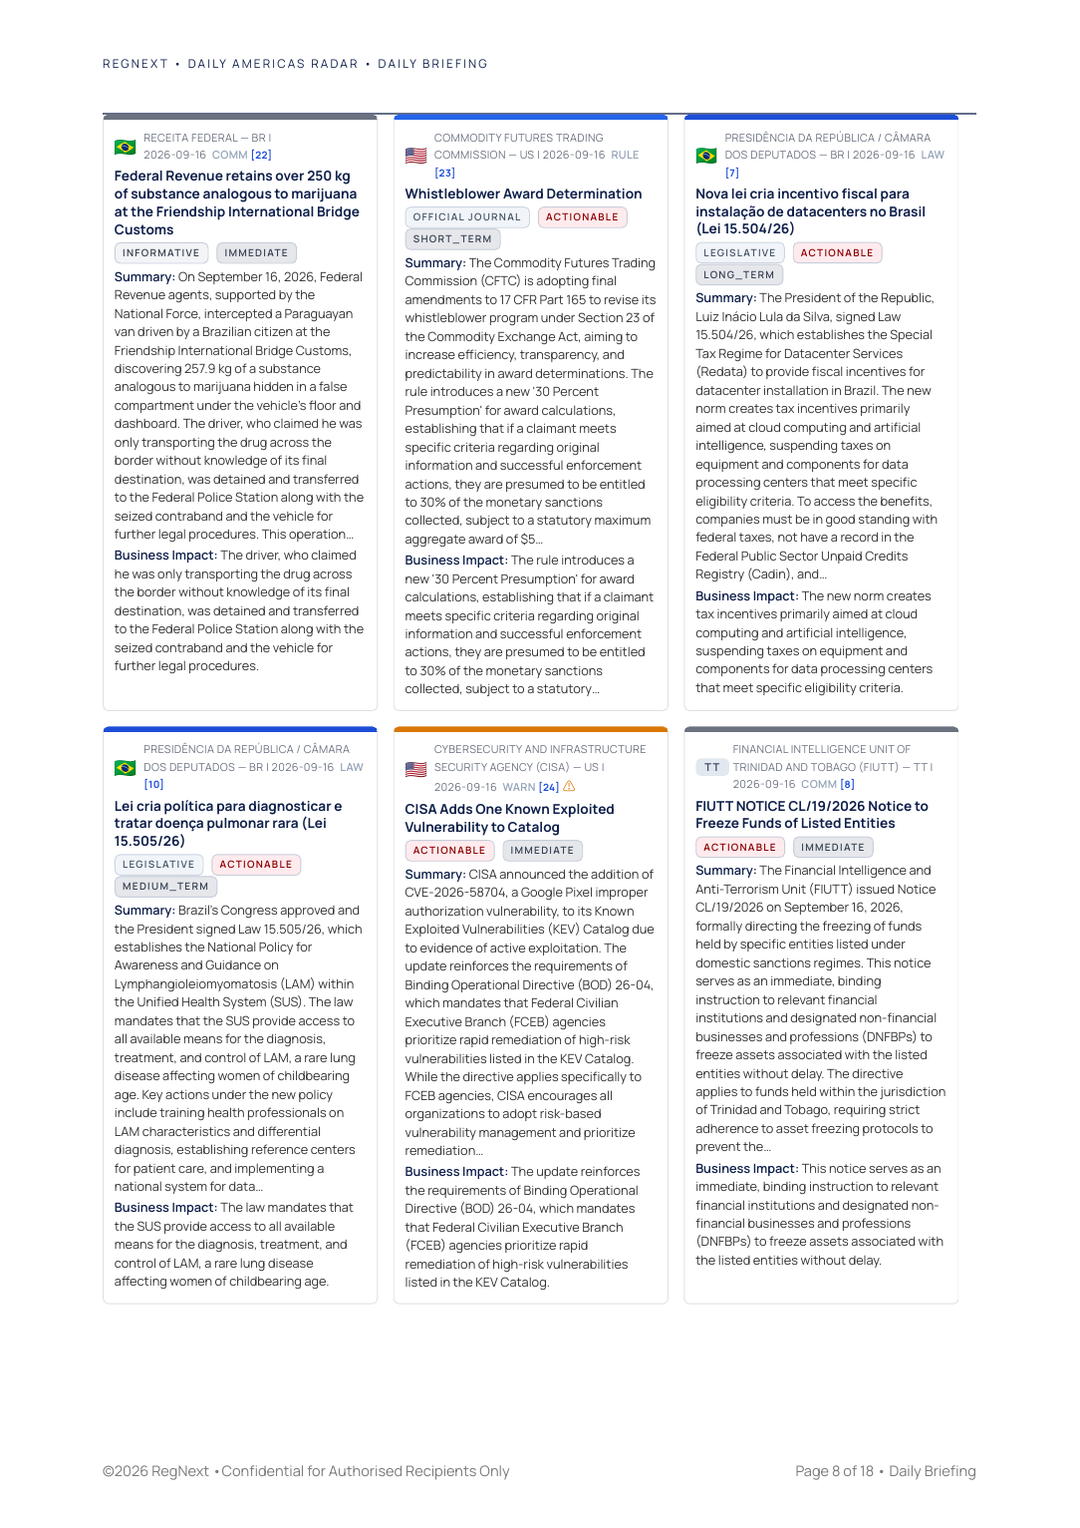
3️⃣ CFTC — Whistleblower Award Determination Finalized
The CFTC issued a final rule determination governing award allocations and procedural rules under its key whistleblower program.
This hits futures exchanges, swap dealers, commodity advisors, brokerages, and compliance teams across all derivatives markets.
Firms should audit internal reporting channels and update regulatory disclosure policies to align with updated agency standards.
4️⃣ Presidência da República — Brazil Enacts Data Center Tax Incentives
Brazil enacted Law 15.504/26 creating tax incentives to encourage new data center investments across the country.
This hits tech firms, cloud providers, infrastructure funds, telecom operators, and key corporate tax planners in Brazil.
Companies must review statutory rules and prepare tax filings to claim credits during upcoming fiscal planning cycles.
5️⃣ CISA — CISA Adds Exploited Vulnerability to Catalog
CISA updated its Known Exploited Vulnerabilities catalog by adding a newly identified active cyber threat to its list.
This hits federal civilian agencies, critical infrastructure operators, IT security officers, and enterprise software vendors.
Covered entities must run immediate network scans and apply mandatory security patches within established risk mitigation timelines.
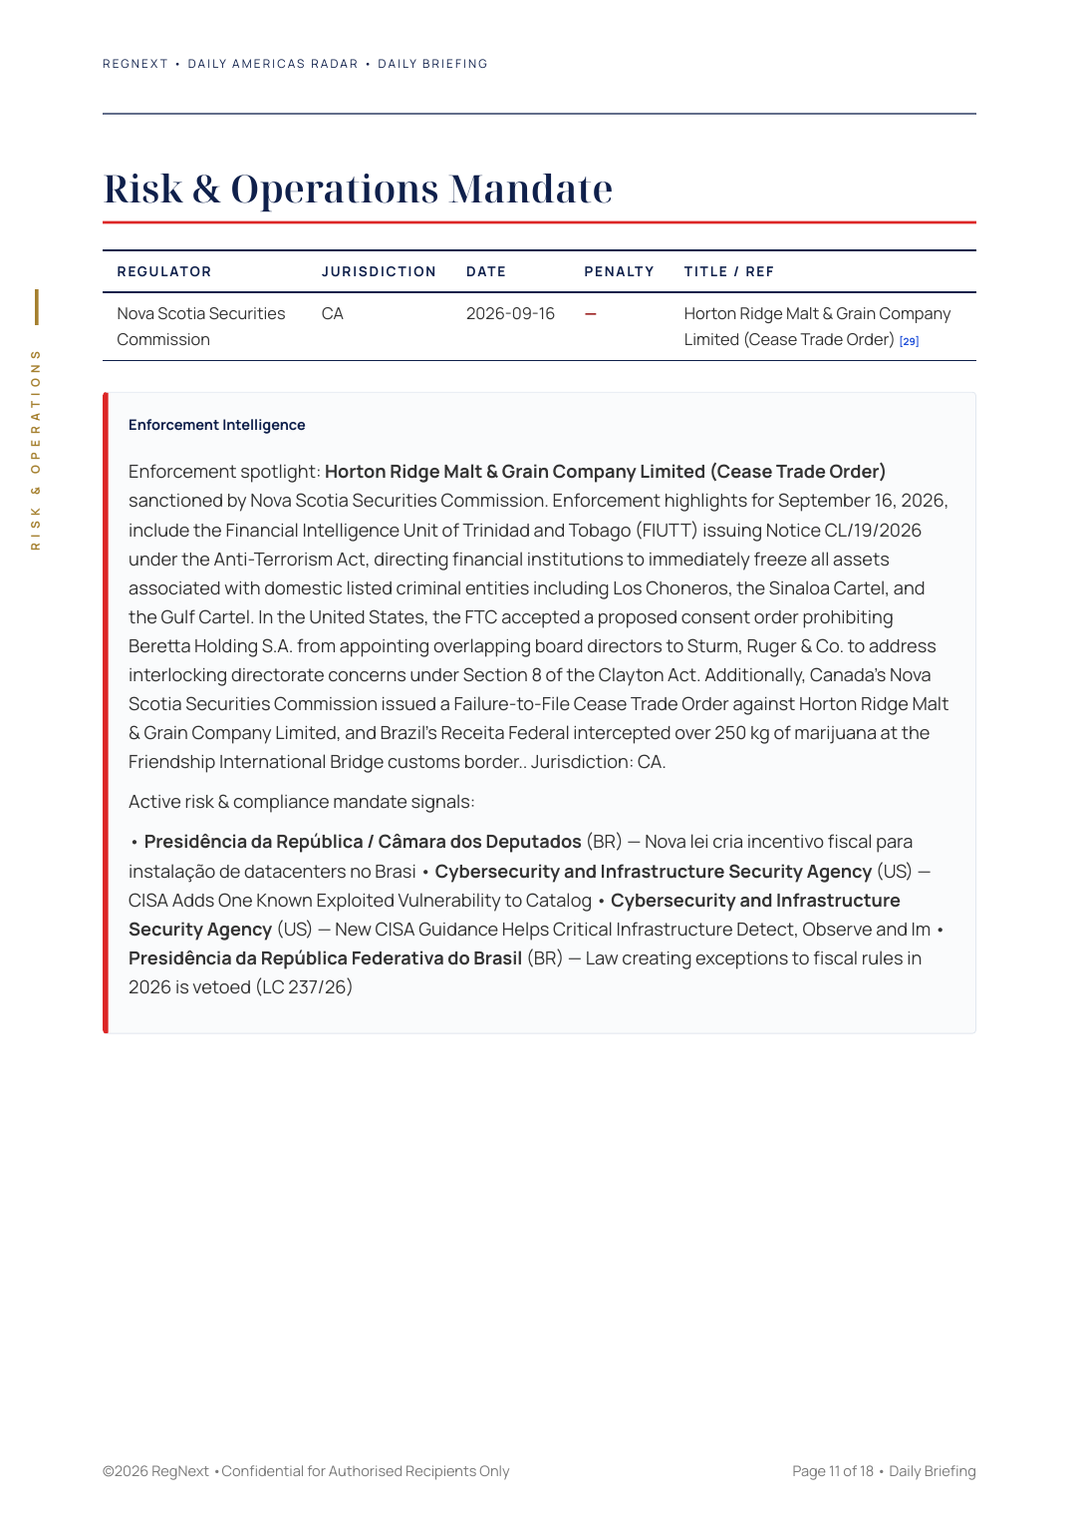
Full analysis in the attached RegNext Daily Americas Radar carousel.
— Elena Navarro · Managing Editor, RegNext
Daily Americas Radar · Wednesday 16 Sep 2026
#USRegulation #LATAMRegulation #FinancialRegulation #ComplianceIntelligence